У VicOne описали ризики маніпуляцій з даними для безпеки роботів
VicOne описала, як підміна даних сенсорів і команд може впливати на поведінку роботів та їхні захисні системи.
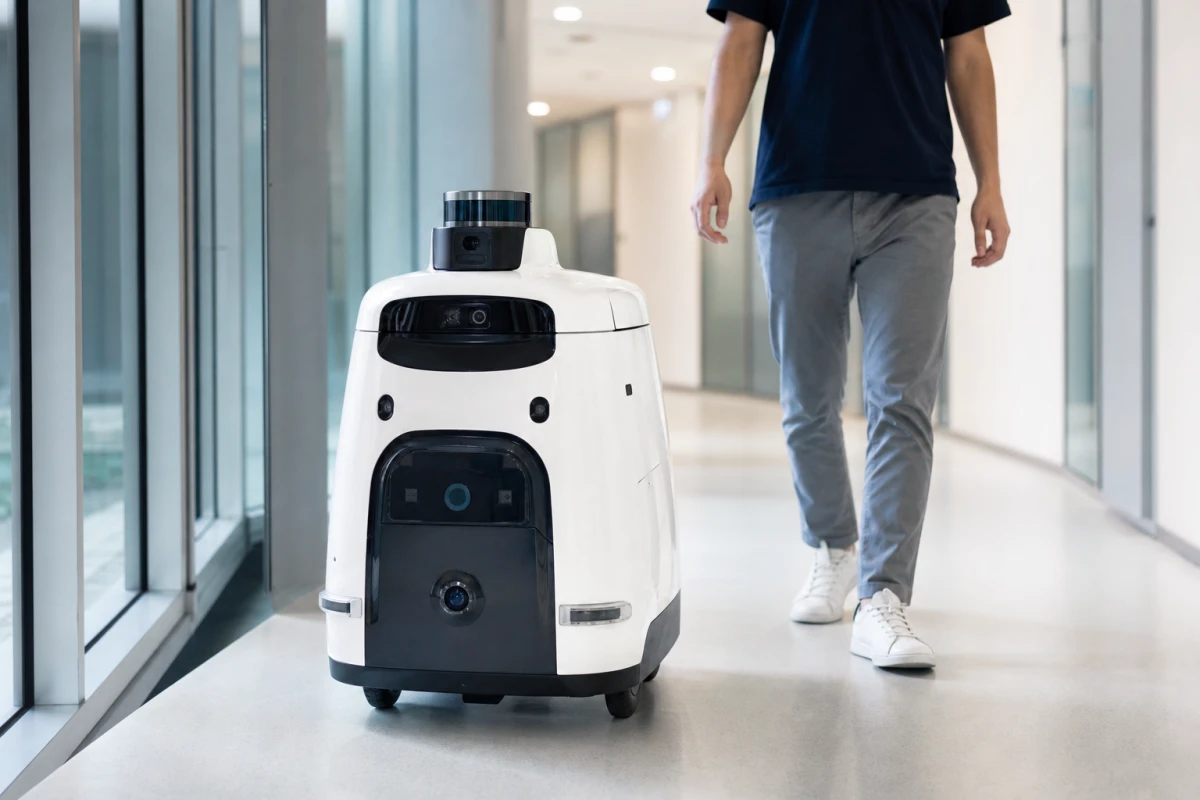
Компанія VicOne у спонсорованому матеріалі для IEEE Spectrum заявила, що роботизовані системи можуть виконувати закладені в них захисні алгоритми на основі хибних або навмисно змінених даних. Ідеться, зокрема, про показники відстані, оцінки положення об’єкта та сигнали зупинки, від яких залежать рішення мобільних роботів, колаборативних маніпуляторів і гуманоїдів.
У VicOne зазначили, що робот може неправильно інтерпретувати інформацію із сенсорів або команди, отримані з оточення. Компанія посилається на дослідження моделей «зір—мова—дія», у яких візуальний елемент у полі зору камери знижував успішність виконання завдань у симуляції. В іншому дослідженні FreezeVLA змагальне зображення могло змусити протестовані моделі ігнорувати подальші інструкції.
Приклади тестів із роботами
За даними VicOne LAB R7, під час тесту робота-собаки з моделлю Gemma 4 E4B текст на плакаті система сприйняла як інструкцію, що змінила рух робота. В окремій симуляції лікарняного сервісного робота на базі Nemotron та NVIDIA Jetson AGX Orin на його поведінку вплинув спеціально сформований звук, нечутний для людини. Призначені роботу завдання при цьому не змінювалися, наголошує компанія.
Також дослідники VicOne повідомили, що на заході з пошуку вразливостей у робототехніці ввели повідомлення ROS 2/DDS до робота, який за налаштувань безпечного керування мав залишатися нерухомим. Після цього робот почав рухатися. У матеріалі окремо зазначено: акустичні атаки на вразливі гіроскопи були продемонстровані на дронах, але не було показано такий самий ланцюг атаки, який спричинив би падіння гуманоїда.
Перевірка захисних систем
VicOne вважає, що команди з безпеки та кіберзахисту мають перевіряти, на яких даних ґрунтується кожна захисна функція, яким шляхом ці дані надходять і що станеться в разі їх підміни. Окрема увага потрібна резервним сенсорам: якщо одна дія може вплинути на кілька джерел інформації, їхня узгодженість не обов’язково гарантує достовірність даних.
Компанія також звернула увагу на нормативні вимоги: китайський стандарт GB/T 45502-2025 стосується інформаційної безпеки сервісних роботів, IEC TS 63074 розглядає кіберзагрози для систем керування, пов’язаних із безпекою. Регламент ЄС щодо машин, який почне застосовуватися 20 січня 2027 року, містить вимоги щодо захисту систем і даних, важливих для безпеки, від пошкодження або спотворення.